کلیه حقوق مطالب متعلق به Vulnerlab است. بازنشر با ذکر منبع مجاز است.

آسیب‌ پذیری‌ - IoT - میان‌افزار - امنیت میان‌افزار - اینترنت اشیاء - امنیت اینترنت اشیاء - میان‌افزار اینترنت اشیاء - تحلیل میان‌افزار - مهندسی معکوس میان‌افزار - Firmware Reverse Engineering - Firmware Security

رده‌بندی امنیت میان‌افزار اینترنت اشیاء و مهم‌ترین تکنیک‌های تحلیل میان‌افزار

چکیده – اینترنت اشیاء (Internet of Things – IoT) از زمان پیدایش خود یک مسیر طولانی‌ را پیموده است. بااین‌حال، فرایند استانداردسازی سامانه‌های اینترنت اشیاء برای دستیابی به راهکارهای امن اینترنت اشیاء همچنان در مراحل ابتدایی خود قرار دارد. پژوهشگران تاکنون مقالات مروری ارزشمند متعددی درباره چارچوب‌ها (Frameworks)، معماری‌ها (Architectures) و همچنین تهدیدهای موجود در لایه‌های مختلف اینترنت اشیاء ارائه کرده‌اند. بااین‌وجود، بخش عمده‌ای از پژوهش‌های موجود، جنبه‌های امنیتی میان‌افزار

مطالعه مقاله
فازینگ - پهپاد - DroneID - DJI والنرلب - fuzzing - vulnerlab

امنیت پهپادها و پرونده اسرارآمیز DroneID شرکت DJI

چکیده – پهپادهای مصرفی که امکان تصویربرداری هوایی حرفه‌ای را فراهم می‌کنند، نویدبخش تحول در صنعت لجستیک هستند و هم‌اکنون نیز در عملیات امداد انسانی و حتی در درگیری‌های مسلحانه مورد استفاده قرار می‌گیرند. با وجود پذیرش گسترده و محبوبیت بالای آنها، ورود آسان به حوزه جابه‌جایی هوایی (که به‌ طور سنتی به‌ شدت تحت مقررات سخت‌گیرانه قرار دارد) خطرات و تهدیدات متعددی برای ایمنی، امنیت و حریم خصوصی ایجاد

مطالعه مقاله
والنرلب - vulnerlab- فازینگ - Fuzzing - فازرهای هدایت‌ شده با پوشش کد - coverage-guided fuzzers

چالش‌های حل نشده حوزه فازینگ: دام‌ها، نقاط کور و درس‌های آموخته ‌شده از دنیای واقعی

چکیده – فازینگ (Fuzzing) در سال‌های اخیر به یکی از مؤثرترین و پرکاربردترین روش‌های کشف خودکار آسیب‌پذیری‌های نرم‌افزاری تبدیل شده است. با این حال، علی‌رغم انتشار پژوهش‌های فراوان و توسعه مستمر ابزارها و تکنیک‌های جدید، به نظر می‌رسد پیشرفت عملی این حوزه متوقف یا کُند شده است.. بسیاری از فازرها (Fuzzers) مدعی بهبود کارایی از طریق به‌کارگیری روش‌ها و تکنیک‌های پیچیده هستند، اما میزان اثربخشی واقعی این نوآوری‌ها در سناریوهای

مطالعه مقاله
CVE-2024-21338 Vulnerability Analysis - تحلیل آسیب پذیری-

تحلیل آسیب پذیری CVE-2024-21338

مایکروسافت در Patch Tuesday فوریه 2024، آسیب پذیری CVE-2024-21338 را بر اساس یک راهنمای امنیتی از جان وویتشک و Avast منتشر کرد. این یک نقص جدید «ارتقای سطح دسترسی از سطح ادمین به کرنل» در ویندوز است. این آسیب پذیری به بازیگران مخرب (در این مورد عمدتا گروه Lazarus مرتبط با کره شمالی) اجازه می دهد تا از طریق روتکیت FudModule.dll به دسترسی کرنل دست یابند. تاکتیک BYOVD (Bring Your

مطالعه مقاله
CVE-2024-24576 Vulnerability Analysis - تحلیل آسیب پذیری-

تحلیل آسیب پذیری CVE-2024-24576

1-1 مقدمه و خلاصه‌ای از مشخصات CVE آسیب پذیری CVE-2024-24576 معروف به BatBadBut که شما نمی‌توانید فرمان‌ها را در ویندوز به‌صورت امن اجرا کنید. اصطلاح BatBadBut در واقع نامی طنزآمیز و ترکیبی است که از سه واژه گرفته شده: Bat اشاره به فایل‌های batch در ویندوز (bat file.) Badیعنی ناامن یا مشکل‌دار Butیعنی “اما” بنابراین، BatBadBut به‌ صورت غیررسمی و کنایه‌آمیز به این معنی است که Batchها (فایل‌های bat.) بد

مطالعه مقاله
فازینگ آگاه به معنا - Semantic Aware Fuzzing - مدل‌های زبانی بزرگ - LLM

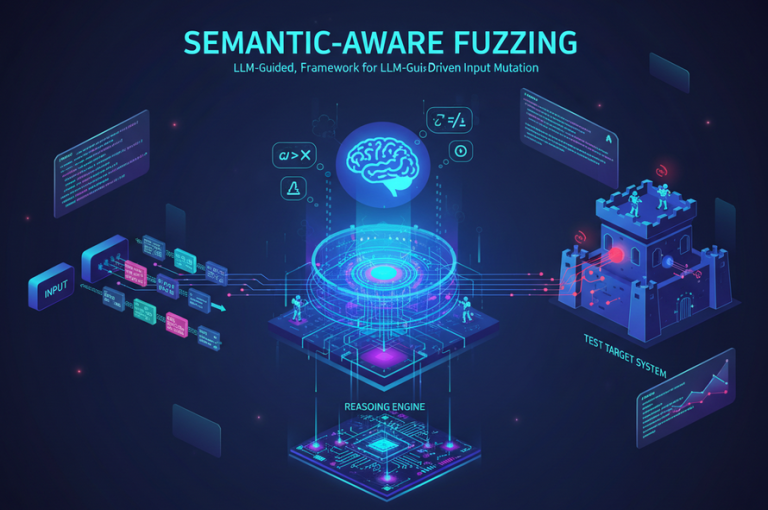
فازینگ آگاه به معنا: چارچوب تجربی برای جهش ورودی‌های هدایت ‌شده توسط مدل‌های زبانی بزرگ و مبتنی بر استدلال

آسیب ‌پذیری‌های امنیتی در دستگاه‌های اینترنت اشیاء (IoT یا Internet-of-Things)، پلتفرم‌های موبایل و سیستم‌های خودران (autonomous systems) همچنان بحرانی باقی مانده‌اند. فازرهای سنتی مبتنی بر جهش (mutation-based fuzzers) با وجود اینکه مسیرهای کد را به‌طور مؤثر کاوش می‌کنند عموماً تغییرات را در سطح بایت یا بیت انجام می‌دهند و از منطق معنایی غافل‌اند. ابزارهای مبتنی بر پوشش کد (Coverage-guided tools) مانند ++AFL برای اعمال محدودیت‌های ساختاری سطحی، به فرهنگ لغت‌ها (dictionaries)،

مطالعه مقاله
Detecting Software Vulnerability with Symbolic Execution and Fuzzing

شناسایی آسیب پذیری‌های نرم افزاری توسط فازینگ و اجرای نمادین

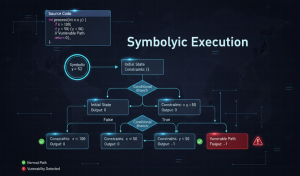
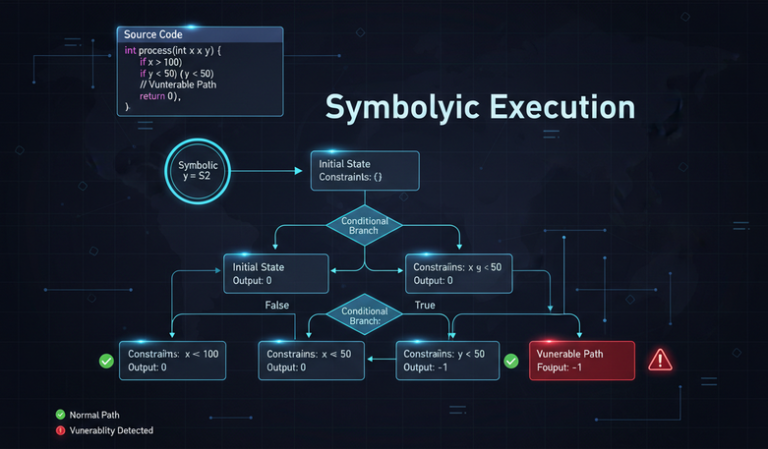
این مقاله به بررسی ادغام تکنیک‌های اجرای نمادین (Symbolic Execution) و فازینگ (Fuzzing) برای افزایش تشخیص آسیب‌پذیری‌های نرم‌افزاری می‌پردازد. با افزایش پیچیدگی سیستم‌های نرم‌افزاری و تهدیدات امنیتی مرتبط، روش‌های سنتی اغلب در کشف آسیب‌پذیری‌های عمیق، ناکارآمد هستند. این مطالعه با ترکیب دامنه وسیع آزمایش فازینگ توسط ابزارهایی مانند LibFuzzer، با تحلیل مسیر دقیق اجرای نمادین از طریق ابزارهایی مانند KLEE، قصد دارد رویکردی قوی‌تر برای تشخیص آسیب‌پذیری ایجاد کند. این

مطالعه مقاله
والنرلب - vulnerlab - تحلیل آسیب‌پذیری - Vulnerability analysis -

آسیب پذیری‌های تحلیل شده سال 2026

هدف از تحلیل آسیب‌پذیری شناسایی، ارزیابی و اولویت‌بندی نقاط ضعف در سامانه‌ها، نرم‌افزارها و زیرساخت‌های فناوری است تا پیش از آن‌که مهاجمان بتوانند از آن‌ها سوءاستفاده کنند، اقدامات پیشگیرانه و اصلاحی انجام شود. این فرایند کمک می‌کند میزان ریسک واقعی هر آسیب‌پذیری سنجیده شده و سازمان‌ها بتوانند منابع محدود خود را به وصله‌ها و کنترل‌هایی اختصاص دهند که بیشترین تأثیر را بر کاهش تهدیدات دارند. در نتیجه، تحلیل آسیب‌پذیری نه

مطالعه مقاله
والنرلب - vulnerlab - تحلیل آسیب‌پذیری - Vulnerability analysis -

آسیب پذیری‌های تحلیل نشده سال 2026

آسیب‌پذیری‌های امنیتی (Vulnerabilities) نقاط ضعفی در سیستم‌ها، نرم‌افزارها یا سخت‌افزارها هستند که می‌توانند توسط مهاجمان برای دسترسی غیرمجاز، اجرای کد مخرب یا اختلال در سرویس مورد سوءاستفاده قرار گیرند. به منظور استانداردسازی و ردیابی این آسیب‌پذیری‌ها، سیستم CVE (Common Vulnerabilities and Exposures)  ایجاد شده است که به هر آسیب‌پذیری یک شناسه منحصربفرد مانند CVE-2023-1234 اختصاص می‌دهد. این سیستم که توسط MITRE مدیریت می‌شود، همراه با پایگاه داده ملی آسیب‌پذیری‌ها (NVD)

مطالعه مقاله
vulnerlab - والنرلب - آسیب پذیری LPE از طریق گزینه Host در Sudo

آسیب پذیری LPE در Sudo Host

CVE-2025-32462 یک آسیب ‌پذیری در برنامه sudo می‌باشد. هنگامی که فایل‌های  sudoersشامل گزینه host  باشند و آن host، نَه «host فعلی» و نَه «ALL» باشد، مهاجم لوکال می‌تواند بررسی‌های مبتنی بر میزبان (host checks) را دور بزند و دستورات را با سطح دسترسی‌ بالاتر اجرا کند. این آسیب ‌پذیری با انتشار نسخه sudo 1.9.17p1 پچ شده است. جزئیات فنی Sudo یک ابزار خط‌فرمان با سطح دسترسی بالا است که معمولاً

مطالعه مقاله
wpChatIcon
wpChatIcon