دستهبندی
مجموعهای از آموزشهای عملی و تخصصی برای یادگیری مفاهیم، تکنیکها و ابزارهای امنیت سایبری.
خانه » آزمایشگاه
آسیب پذیریهای تحلیل شده


جدیدترین دانشنامهها


آخرین مسابقات


آخرین مقالات

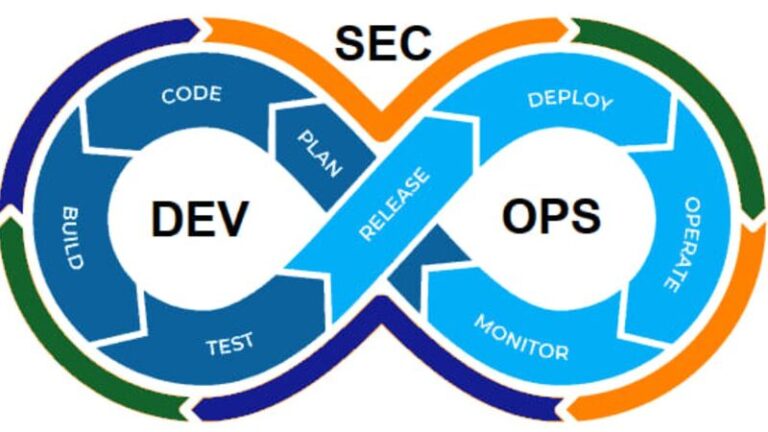
DevOps ترکیبی از Development (توسعه) و Operations (عملیات) است و به یک فرهنگ، روششناسی و مجموعهای از ابزارها اشاره دارد که هدف آن اتوماسیون، یکپارچهسازی و بهبود همکاری بین تیمهای توسعه نرمافزار (Dev) و تیمهای عملیات فناوری اطلاعات (Ops) است. در عصر دیجیتال امروز، سرعت توسعه نرمافزار و امنیت سایبری به دو اولویت حیاتی برای سازمانها تبدیل شدهاند. Security DevOps یا DevSecOps به عنوان یک رویکرد یکپارچه، پلی بین این

تحلیل سورس کد (Source Code Analysis) یکی از روشهای اساسی در شناسایی آسیبپذیریهای امنیتی در نرمافزارها است. با افزایش پیچیدگی سیستمهای نرمافزاری و حملات سایبری، تحلیل سورس کد به یک ضرورت در چرخه توسعه نرمافزار تبدیل شده است. اما این فرآیند با چالشهای متعددی روبرو است که در این مقاله به بررسی آنها میپردازیم. چالشهای اصلی تحلیل سورس کد ۱. مقیاس و پیچیدگی کد حجم بالای کد: سیستمهای مدرن ممکن

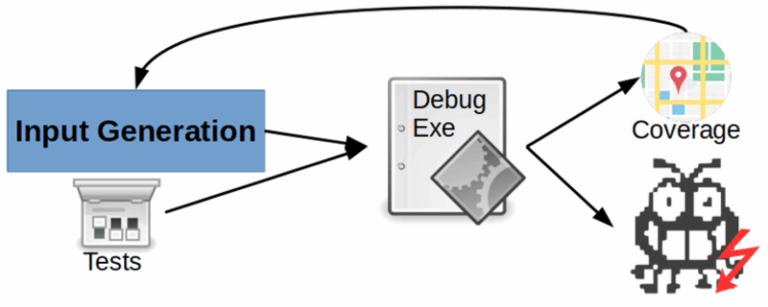
فازینگ یک تکنیک تست نرمافزار است که شامل ارسال دادههای غیرمنتظره، نامعتبر یا تصادفی به یک برنامه کامپیوتری به منظور یافتن آسیبپذیریها و باگهای امنیتی میشود. این روش به ویژه برای یافتن آسیبپذیریهایی مانند سرریز بافر (buffer overflow)، تزریق کد (code injection) و سایر مشکلات امنیتی مفید است. ما در این گزارش سعی کرده ایم که ابزارهای محبوب فازینگ را براساس پارمترهای مختلف مقایسه کنیم. نام ابزار نوع فازینگ زبان/چارچوب

فازینگ (Fuzzing) به عنوان یک تکنیک تست امنیتی قدرتمند، اخیراً توجه زیادی در حوزه سیستمهای هوش مصنوعی به خود جلب کرده است. این مقاله به بررسی کاربردهای فازینگ در تست و ارزیابی مدلهای یادگیری ماشین و یادگیری عمیق میپردازد. ما روشهای مختلف فازینگ برای کشف آسیبپذیریها، خطاها و رفتارهای نامطلوب در سیستمهای هوش مصنوعی را بررسی کرده و چالشهای منحصر به فرد این حوزه را تحلیل میکنیم. با گسترش روزافزون

فازینگ (Fuzzing) یک تکنیک خودکار برای تست نرمافزار است که با ارسال دادههای نامعتبر، غیرمنتظره یا تصادفی به یک برنامه، باعث شناسایی آسیب پذیریهای امنیتی و باگهای نرمافزاری میشود. این روش بهطور گسترده در امنیت سایبری، توسعه نرمافزار و حتی تست سختافزار استفاده میشود. انواع فازینگ فازینگ مبتنی بر ورودی (Input Fuzzing) تست برنامه با ورودیهای نامعتبر (مثلاً رشتههای بسیار طولانی، کاراکترهای خاص یا دادههای باینری تصادفی). مثال: ارسال یک

تحلیل سورس کد (Source Code Analysis) یکی از روشهای اساسی در کشف آسیبپذیریهای امنیتی نرمافزارها است. با گسترش حملات سایبری، بررسی کد منبع بهصورت دستی و خودکار به یک ضرورت تبدیل شده است. این مقاله به بررسی روشهای تحلیل سورس کد، ابزارهای رایج، و نقش آن در افزایش امنیت نرمافزارها میپردازد. با افزایش پیچیدگی نرمافزارها، احتمال وجود باگهای امنیتی نیز بیشتر شده است. بسیاری از حملات سایبری مانند تزریق SQL،