تحلیل آسیب پذیری CVE-2024-53141
۱. مقدمه (Introduction) آسیبپذیری CVE-2024-53141 در هسته لینوکس (Linux Kernel)، زیرسامانه Netfilter و ماژول ipset، ناشی از فقدان بررسی محدوده (Missing Range Check) در تابع bitmap_ip_uadt میباشد. این نقص زمانی
۱. مقدمه (Introduction) آسیبپذیری CVE-2024-53141 در هسته لینوکس (Linux Kernel)، زیرسامانه Netfilter و ماژول ipset، ناشی از فقدان بررسی محدوده (Missing Range Check) در تابع bitmap_ip_uadt میباشد. این نقص زمانی
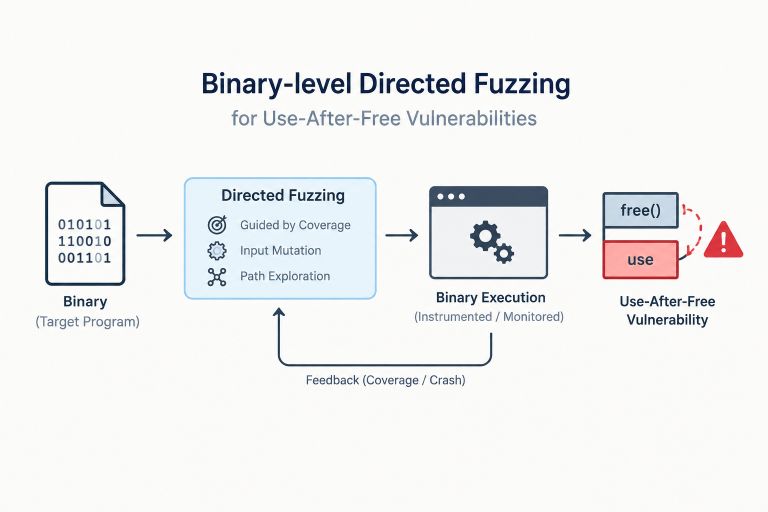
چکیده – فازینگ هدایت شده (Directed Fuzzing)، بر آزمایش خودکار بخشهای خاصی از کد تمرکز دارد و با بهرهگیری از اطلاعات اضافی مانند رهگیری پشته (Stack Trace) مربوط به باگ،
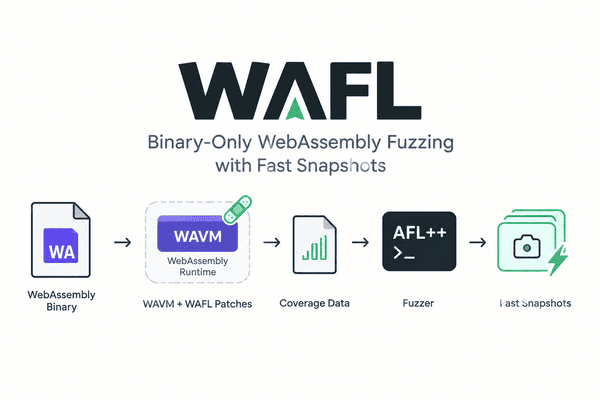
چکیده – WebAssembly، یک استاندارد باز برای کدهای باینری میباشد که به سرعت در وب و فراتر از آن در حال گسترش و پذیرش است. از آنجا که باینریها اغلب