جستجو
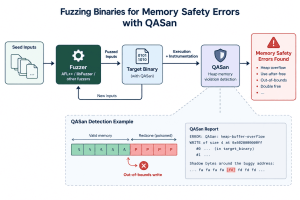
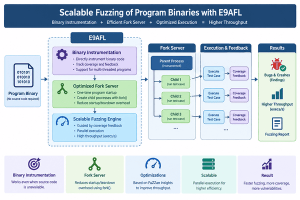
۱. مقدمه مرورگرهای مدرن فقط نمایشدهنده صفحات HTML نیستند؛ آنها مجموعهای پیچیده از تجزیهکنندهها (Parser)، رمزگشاها (Decoder)، سندباکس (Sandbox)، کامپایلرهای JIT، رابطهای برنامهنویسی کاربردی سیستمعامل (API) و مسیرهای شبکهای هستند که مرورگر تمامی آنها را باید بهصورت همزمان اجرا و مدیریت میکنند. همین پیچیدگی باعث میشود مرورگرها یکی از مهمترین و حساسترین اهداف در حوزه امنیت نرمافزار باشند و خطاهای کوچک در اعتبارسنجی ورودی، بهویژه در مسیرهای پردازش دادههای رسانهای
۱. مقدمه (Introduction) آسیبپذیری CVE-2026-8461 که با نام PixelSmash نیز شناخته میشود، یک آسیبپذیری نوشتن خارج از محدوده حافظه (Out-of-Bounds Write) با شناسه CWE-787 در کتابخانه libavcodec نرمافزار FFmpeg است. این آسیبپذیری در رمزگشای فرمت ویدئویی MagicYUV وجود دارد و در اثر پردازش ورودیهای رسانهای دستکاریشده و در شرایط خاص میتواند منجر به تخریب حافظه شود. بهرهبرداری موفق از این آسیبپذیری ممکن است موجب اختلال در عملکرد برنامه شود و
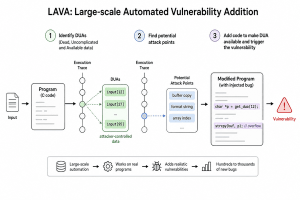
چکیده – پژوهشهای مرتبط با خودکارسازی کشف آسیبپذیریها (Vulnerability)، از دیرباز به دلیل کمبود مجموعهدادههای مرجع معتبر (Ground Truth – منظور اطلاعاتی است که درستی آن از قبل مشخص و قابل اعتماد است و نتایج یک ابزار را با آن مقایسه میکنیم) برای ارزیابی ابزارها و روشها با محدودیت مواجه بودهاند. فقدان چنین دادههایی موجب میشود که نه توسعهدهندگان ابزارها و نه کاربران آنها نتوانند معیارهای بنیادینی همچون نرخ عدم
۱. مقدمه مرورگرهای مدرن فقط نمایشدهنده صفحات HTML نیستند؛ آنها مجموعهای پیچیده از تجزیهکنندهها (Parser)، رمزگشاها (Decoder)، سندباکس (Sandbox)، کامپایلرهای JIT، رابطهای برنامهنویسی کاربردی سیستمعامل (API) و مسیرهای شبکهای هستند که مرورگر تمامی آنها را باید بهصورت همزمان اجرا و مدیریت میکنند. همین پیچیدگی باعث میشود مرورگرها یکی از مهمترین و حساسترین اهداف در حوزه امنیت نرمافزار باشند و خطاهای کوچک در اعتبارسنجی ورودی، بهویژه در مسیرهای پردازش دادههای رسانهای
۱. مقدمه (Introduction) آسیبپذیری CVE-2026-8461 که با نام PixelSmash نیز شناخته میشود، یک آسیبپذیری نوشتن خارج از محدوده حافظه (Out-of-Bounds Write) با شناسه CWE-787 در کتابخانه libavcodec نرمافزار FFmpeg است. این آسیبپذیری در رمزگشای فرمت ویدئویی MagicYUV وجود دارد و در اثر پردازش ورودیهای رسانهای دستکاریشده و در شرایط خاص میتواند منجر به تخریب حافظه شود. بهرهبرداری موفق از این آسیبپذیری ممکن است موجب اختلال در عملکرد برنامه شود و

چکیده – پژوهشهای مرتبط با خودکارسازی کشف آسیبپذیریها (Vulnerability)، از دیرباز به دلیل کمبود مجموعهدادههای مرجع معتبر (Ground Truth – منظور اطلاعاتی است که درستی آن از قبل مشخص و قابل اعتماد است و نتایج یک ابزار را با آن مقایسه میکنیم) برای ارزیابی ابزارها و روشها با محدودیت مواجه بودهاند. فقدان چنین دادههایی موجب میشود که نه توسعهدهندگان ابزارها و نه کاربران آنها نتوانند معیارهای بنیادینی همچون نرخ عدم