کلیه حقوق مطالب متعلق به Vulnerlab است. بازنشر با ذکر منبع مجاز است.

آسیب‌ پذیری‌ - IoT - میان‌افزار - امنیت میان‌افزار - اینترنت اشیاء - امنیت اینترنت اشیاء - میان‌افزار اینترنت اشیاء - تحلیل میان‌افزار - مهندسی معکوس میان‌افزار - Firmware Reverse Engineering - Firmware Security

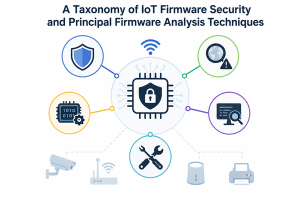
رده‌بندی امنیت میان‌افزار اینترنت اشیاء و مهم‌ترین تکنیک‌های تحلیل میان‌افزار

چکیده – اینترنت اشیاء (Internet of Things – IoT) از زمان پیدایش خود یک مسیر طولانی‌ را پیموده است. بااین‌حال، فرایند استانداردسازی سامانه‌های اینترنت اشیاء برای دستیابی به راهکارهای امن اینترنت اشیاء همچنان در مراحل ابتدایی خود قرار دارد. پژوهشگران تاکنون مقالات مروری ارزشمند متعددی درباره چارچوب‌ها (Frameworks)، معماری‌ها (Architectures) و همچنین تهدیدهای موجود در لایه‌های مختلف اینترنت اشیاء ارائه کرده‌اند. بااین‌وجود، بخش عمده‌ای از پژوهش‌های موجود، جنبه‌های امنیتی میان‌افزار

مطالعه مقاله
vulnerlab - والنرلب- مقایسه ابزارهای SAST - ابزار تحلیل ایستا کد - بهترین ابزار SAST - تحلیل امنیت کد C و C++ - بررسی ابزارهای امنیت - سورس کد

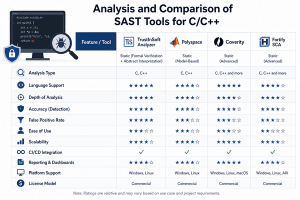
تحلیل و مقایسه برخی ابزارهای تحلیل ایستای امنیت کد (SAST) برای زبان های C++/C و ارائه چارچوبی برای رتبه‌بندی آن‌ها

چکیده – تحلیل ایستای امنیتی کد منبع (Static Application Security Testing – SAST) یکی از رویکردهای بنیادی برای تضمین امنیت نرم‌افزار در مراحل اولیه چرخه حیات توسعه محسوب می‌شود. با افزایش اندازه و پیچیدگی سامانه‌های نرم‌افزاری، به‌ویژه در معماری‌های توزیع‌شده و مبتنی بر میکروسرویس‌ها، سطح حمله گسترش یافته و شناسایی آسیب‌پذیری‌ها در سطح کد با دشواری بیشتری همراه شده است. این پژوهش به بررسی تطبیقی یازده ابزار تحلیل ایستای امنیت

مطالعه مقاله
Code Optimization - کامپایل - LLVM - Clang - بهینه‌ سازی کد - Compiler

فراتر از کامپایل: بررسی کامل LLVM ،Clang و بهینه‌سازی کد

چکیده – کامپایلرها (Compiler) به عنوان یکی از بنیادی‌ترین اجزای سیستم‌های نرم‌افزاری، نقش کلیدی در تبدیل زبان‌های برنامه‌نویسی سطح بالا به کد قابل اجرا برای ماشین ایفا می‌کنند. با افزایش پیچیدگی نرم‌افزارها، تنوع معماری‌های سخت‌افزاری و نیاز به بهینه‌سازی‌های پیشرفته، طراحی و پیاده‌سازی کامپایلرها نیز از یک فرآیند ساده ترجمه فراتر رفته و به یک حوزه تخصصی در مهندسی نرم‌افزار و علوم کامپیوتر تبدیل شده است. در رویکردهای مدرن، کامپایلرها به

مطالعه مقاله
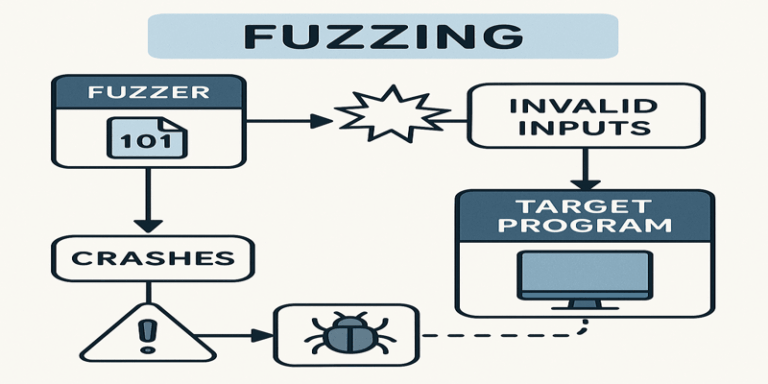
والنرلب - vulnerlab - فازینگ - fuzzing

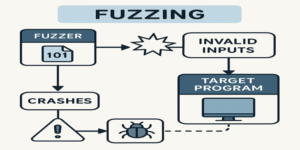
مروری بر فازینگ

چکیده (Abstract) آسیب ‌پذیری‌های امنیتی یکی از علل اصلی تهدیدات سایبری می‌باشند. پژوهشگران برای کشف و رفع این آسیب ‌پذیری‌ها، روش‌های مختلفی را پیشنهاد داده‌اند که در این میان، فازینگ (Fuzzing) به عنوان یکی از پرکاربردترین تکنیک‌ها شناخته می‌شود. در سال‌های اخیر، راه حل‌های فازینگ، مانند AFL، پیشرفت‌های چشمگیری در کشف آسیب ‌پذیری‌ها داشته‌اند. این مقاله به خلاصه‌ای از پیشرفت‌های اخیر می‌پردازد، تحلیل می‌کند که چگونه این پیشرفت‌ها فرآیند فازینگ

مطالعه مقاله
wpChatIcon
wpChatIcon