کلیه حقوق مطالب متعلق به Vulnerlab است. بازنشر با ذکر منبع مجاز است.

Detecting Software Vulnerability with Symbolic Execution and Fuzzing

شناسایی آسیب پذیری‌های نرم افزاری توسط فازینگ و اجرای نمادین

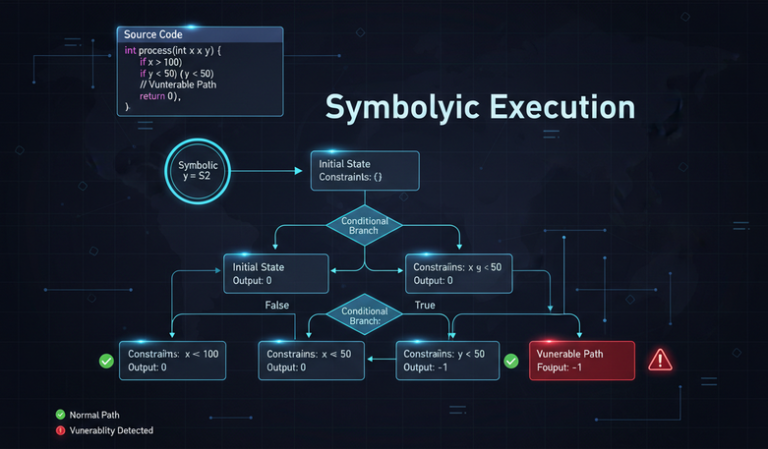
این مقاله به بررسی ادغام تکنیک‌های اجرای نمادین (Symbolic Execution) و فازینگ (Fuzzing) برای افزایش تشخیص آسیب‌پذیری‌های نرم‌افزاری می‌پردازد. با افزایش پیچیدگی سیستم‌های نرم‌افزاری و تهدیدات امنیتی مرتبط، روش‌های سنتی اغلب در کشف آسیب‌پذیری‌های عمیق، ناکارآمد هستند. این مطالعه با ترکیب دامنه وسیع آزمایش فازینگ توسط ابزارهایی مانند LibFuzzer، با تحلیل مسیر دقیق اجرای نمادین از طریق ابزارهایی مانند KLEE، قصد دارد رویکردی قوی‌تر برای تشخیص آسیب‌پذیری ایجاد کند. این

مطالعه مقاله
فازینگ

راه اندازی آزمایشگاه فازینگ libfuzzer

LibFuzzer یک موتور فازینگ (Fuzzing) درون‌فرآیندی مبتنی بر پوشش کد (Code coverage) و با رویکرد تکاملی است. LibFuzzer همراه با کتابخانه‌ای که قرار است مورد آزمایش قرار گیرد، لینک می‌شود و ورودی‌های فازشده (fuzzed inputs) را از طریق یک نقطه‌ی ورود مشخص برای فازینگ (که به آن «تابع هدف» یا target function نیز گفته می‌شود) به کتابخانه ارسال می‌کند. فازر سپس مسیرهای طی‌شده در کد را ردیابی کرده و با

مطالعه مقاله
wpChatIcon
wpChatIcon