خانه » Coverage guided fuzzing
آسیب پذیریهای تحلیل شده


جدیدترین آزمایشگاه


آخرین مسابقات


آخرین مقالات

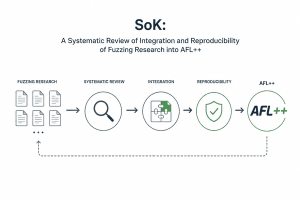
چکیده – فازینگ (Fuzzing) به یکی از مؤثرترین تکنیکهای خودکار برای کشف آسیبپذیریها و باگهای (bug) نرمافزاری تبدیل شده است. با وجود سالها پژوهش که جنبههای مختلف این حوزه را هدف قرار دادهاند، ارزیابی میزان پیشرفت واقعی فازینگ در گذر زمان همچنان چالشبرانگیز است. در این مقاله، ما یک تحلیل تجربی در مقیاس وسیع از روند پیشرفت فازینگ ارائه میدهیم که بر پایه ++AFL انجام شده است؛ پیشرفتهترین فازری که

فازینگ شامل تعداد زیادی تصمیمگیری است که برای به حداکثر رساندن کارایی، به پارامترهای دقیق و از پیشتنظیم شده نیاز دارند. این موضوع به ویژه در فازینگ هستهٔ سیستمعامل اهمیت بیشتری دارد، زیرا (۱) هستههای سیستم عامل بسیار بزرگ و پیچیدهاند، (۲) رابط فراخوانی سیستمی (syscall) خاصی دارند که نیازمند مدیریت ویژه است (مثلاً کدگذاری وابستگیهای صریح بین syscallها)، و (۳) رفتار ورودیها (یعنی تستکیسها) به دلیل ماهیت حالتمند هستهها

مجازیسازی عملکردهای شبکه (Network Function Virtualization) با بهرهگیری از فناوریهای مجازیسازی و سختافزارهای عمومی، میانافزارهای قابلبرنامهریزی درونشبکهای را فراهم میکند و در میان تمامی تولیدکنندگان اصلی تجهیزات شبکه به محبوبیت گستردهای دست یافته است. با این حال، اعمال فازینگ هدایت شده با پوشش (coverage-guided fuzzing) که یکی از پیشرفتهترین روشهای کشف آسیبپذیری به شمار میرود بر روی این تجهیزات شبکه مجازیسازی شده چالشبرانگیز است؛ چرا که این دستگاهها بطور ناگزیر از

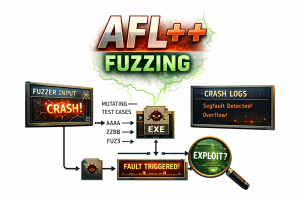
۱. مقدمهای بر فازینگ (An Introduction to Fuzzing) فازینگ (Fuzzing) یکی از مؤثرترین روشهای خودکار برای شناسایی باگها (Bug) و آسیبپذیریهای نرمافزاری است که با تولید و ارسال ورودیهای تصادفی، نیمهتصادفی یا ساختیافته، رفتار برنامه را در شرایط غیرعادی مورد بررسی قرار میدهد. هدف اصلی این تکنیک، وادار کردن نرمافزار به پردازش دادههای غیرمنتظره و تحلیل واکنش آن در برابر این ورودیها است تا خطاهایی مانند کرش (Crash)، نشت حافظه