کلیه حقوق مطالب متعلق به Vulnerlab است. بازنشر با ذکر منبع مجاز است.

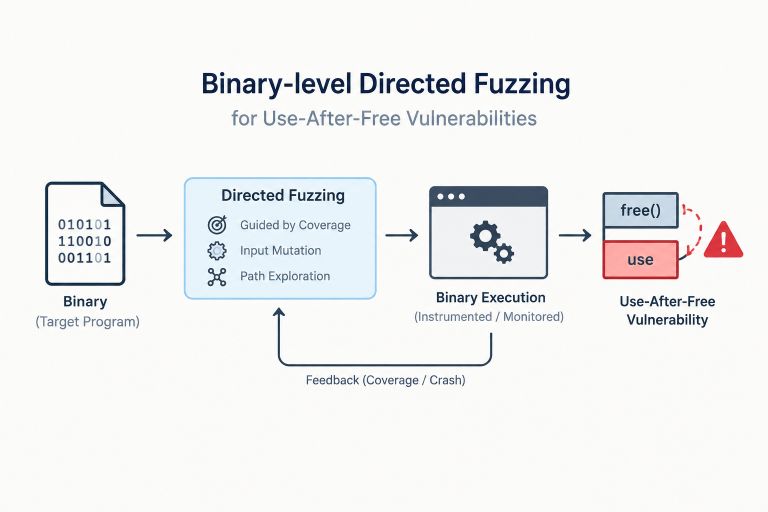
Binary-level Directed Fuzzing Use-After-Free Vulnerabilities Fuzzing فازینگ فازینگ هدایت‌شده در سطح باینری آسیب‌پذیری‌های استفاده مجدد پس از آزادسازی UAF

فازینگ هدایت‌شده در سطح باینری برای آسیب‌پذیری‌های استفاده مجدد پس از آزادسازی (Use-After-Free)

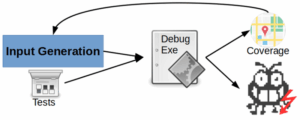
چکیده – فازینگ هدایت‌ شده  (Directed Fuzzing)، بر آزمایش خودکار بخش‌های خاصی از کد تمرکز دارد و با بهره‌گیری از اطلاعات اضافی مانند رهگیری پشته (Stack Trace) مربوط به باگ، به‌صورت کامل یا جزئی، وصله‌ها (Patches) یا عملیات پرخطر این کار را انجام می‌دهد. از کاربردهای اصلی آن می‌توان به بازتولید باگ (Bug Reproduction)، آزمون وصله (Patch Testing) و راستی‌آزمایی گزارش‌های تحلیل ایستا (Static Analysis Report Verification) اشاره کرد. اگرچه

مطالعه مقاله
wpChatIcon
wpChatIcon