کلیه حقوق مطالب متعلق به Vulnerlab است. بازنشر با ذکر منبع مجاز است.

Nested Virtualization- Fuzzing - مجازی‌ سازی تودرتو - ماشین‌های مجازی فاز هارنس - فازینگ

NecoFuzz: روشی کارآمد برای فازینگ محیط‌های مجازی‌سازی تودرتو با بهره‌گیری از ماشین‌های مجازی مهار فازینگ

چکیده – امروزه مجازی‌سازی تودرتو (Nested virtualization) به طور گسترده توسط تأمین‌کنندگان اصلی خدمات ابری پشتیبانی می‌شود و به کاربران امکان می‌دهد از فناوری‌های مبتنی بر مجازی‌سازی در فضای ابری بهره‌مند شوند. با این حال، پشتیبانی از مجازی‌سازی تودرتو به طور قابل توجهی بر پیچیدگی هایپروایزر (hypervisor) میزبان می‌افزاید و سطح حمله جدیدی را در بسترهای ابری ایجاد می‌کند. اگرچه پژوهش‌های پیشین متعددی فازینگ هایپروایزرها را مورد بررسی قرار داده‌اند،

مطالعه مقاله
Detecting Software Vulnerability with Symbolic Execution and Fuzzing

شناسایی آسیب پذیری‌های نرم افزاری توسط فازینگ و اجرای نمادین

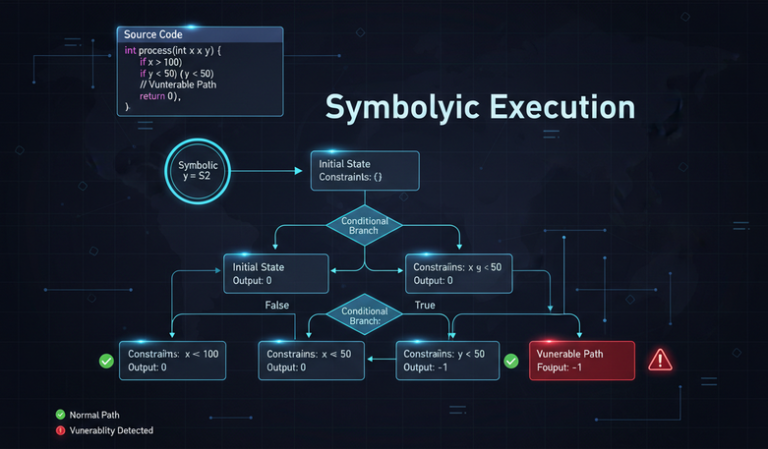
این مقاله به بررسی ادغام تکنیک‌های اجرای نمادین (Symbolic Execution) و فازینگ (Fuzzing) برای افزایش تشخیص آسیب‌پذیری‌های نرم‌افزاری می‌پردازد. با افزایش پیچیدگی سیستم‌های نرم‌افزاری و تهدیدات امنیتی مرتبط، روش‌های سنتی اغلب در کشف آسیب‌پذیری‌های عمیق، ناکارآمد هستند. این مطالعه با ترکیب دامنه وسیع آزمایش فازینگ توسط ابزارهایی مانند LibFuzzer، با تحلیل مسیر دقیق اجرای نمادین از طریق ابزارهایی مانند KLEE، قصد دارد رویکردی قوی‌تر برای تشخیص آسیب‌پذیری ایجاد کند. این

مطالعه مقاله
wpChatIcon
wpChatIcon