کلیه حقوق مطالب متعلق به Vulnerlab است. بازنشر با ذکر منبع مجاز است.

فازینگ آگاه به معنا - Semantic Aware Fuzzing - مدل‌های زبانی بزرگ - LLM

فازینگ آگاه به معنا: چارچوب تجربی برای جهش ورودی‌های هدایت ‌شده توسط مدل‌های زبانی بزرگ و مبتنی بر استدلال

آسیب ‌پذیری‌های امنیتی در دستگاه‌های اینترنت اشیاء (IoT یا Internet-of-Things)، پلتفرم‌های موبایل و سیستم‌های خودران (autonomous systems) همچنان بحرانی باقی مانده‌اند. فازرهای سنتی مبتنی بر جهش (mutation-based fuzzers) با وجود اینکه مسیرهای کد را به‌طور مؤثر کاوش می‌کنند عموماً تغییرات را در سطح بایت یا بیت انجام می‌دهند و از منطق معنایی غافل‌اند. ابزارهای مبتنی بر پوشش کد (Coverage-guided tools) مانند ++AFL برای اعمال محدودیت‌های ساختاری سطحی، به فرهنگ لغت‌ها (dictionaries)،

مطالعه مقاله
والنرلب - vulnerlab - تست نرم‌افزار - امنیت سایبری - فازینگ - fuzzing

فازینگ (Fuzzing): روشی قدرتمند در تست نرم‌افزار و امنیت سایبری

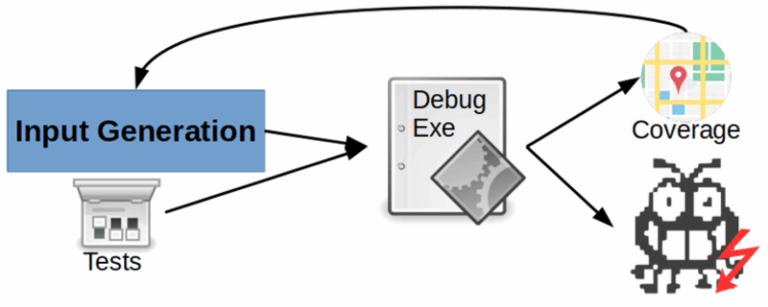
فازینگ (Fuzzing)  یک تکنیک خودکار برای تست نرم‌افزار است که با ارسال داده‌های نامعتبر، غیرمنتظره یا تصادفی به یک برنامه، باعث شناسایی آسیب پذیری‌های امنیتی و باگ‌های نرم‌افزاری میشود. این روش بهطور گسترده در امنیت سایبری، توسعه نرم‌افزار و حتی تست سختافزار استفاده میشود. انواع فازینگ فازینگ مبتنی بر ورودی  (Input Fuzzing) تست برنامه با ورودی‌های نامعتبر (مثلاً رشته‌های بسیار طولانی، کاراکترهای خاص یا داده‌های باینری تصادفی). مثال: ارسال یک

مطالعه مقاله
wpChatIcon
wpChatIcon