آسیب پذیریهای تحلیل شده


جدیدترین آزمایشگاه


آخرین مسابقات


آخرین مقالات

چکیده (Abstract) آسیب پذیریهای امنیتی یکی از علل اصلی تهدیدات سایبری میباشند. پژوهشگران برای کشف و رفع این آسیب پذیریها، روشهای مختلفی را پیشنهاد دادهاند که در این میان، فازینگ (Fuzzing) به عنوان یکی از پرکاربردترین تکنیکها شناخته میشود. در سالهای اخیر، راه حلهای فازینگ، مانند AFL، پیشرفتهای چشمگیری در کشف آسیب پذیریها داشتهاند. این مقاله به خلاصهای از پیشرفتهای اخیر میپردازد، تحلیل میکند که چگونه این پیشرفتها فرآیند فازینگ

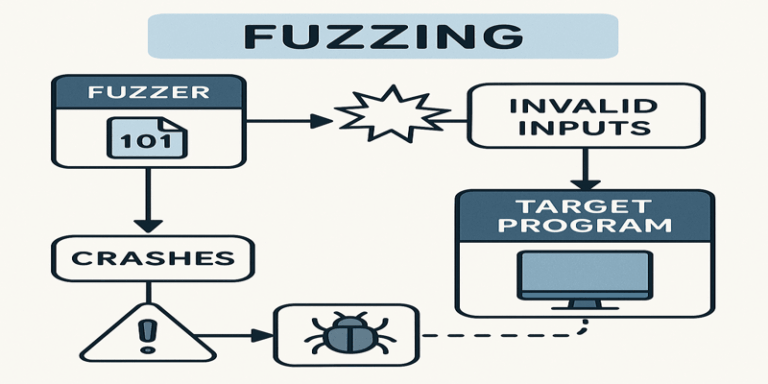
فازینگ یک تکنیک تست نرمافزار است که شامل ارسال دادههای غیرمنتظره، نامعتبر یا تصادفی به یک برنامه کامپیوتری به منظور یافتن آسیبپذیریها و باگهای امنیتی میشود. این روش به ویژه برای یافتن آسیبپذیریهایی مانند سرریز بافر (buffer overflow)، تزریق کد (code injection) و سایر مشکلات امنیتی مفید است. ما در این گزارش سعی کرده ایم که ابزارهای محبوب فازینگ را براساس پارمترهای مختلف مقایسه کنیم. نام ابزار نوع فازینگ زبان/چارچوب

فازینگ (Fuzzing) به عنوان یک تکنیک تست امنیتی قدرتمند، اخیراً توجه زیادی در حوزه سیستمهای هوش مصنوعی به خود جلب کرده است. این مقاله به بررسی کاربردهای فازینگ در تست و ارزیابی مدلهای یادگیری ماشین و یادگیری عمیق میپردازد. ما روشهای مختلف فازینگ برای کشف آسیبپذیریها، خطاها و رفتارهای نامطلوب در سیستمهای هوش مصنوعی را بررسی کرده و چالشهای منحصر به فرد این حوزه را تحلیل میکنیم. با گسترش روزافزون

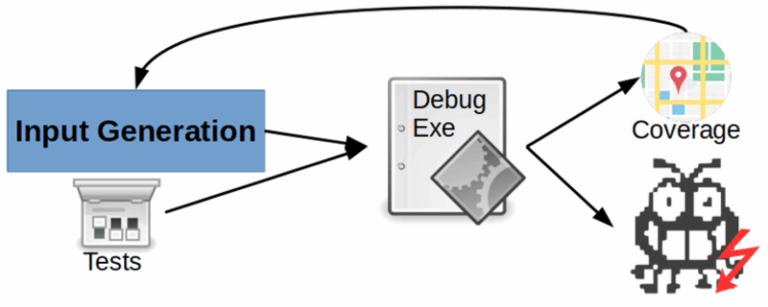
فازینگ (Fuzzing) یک تکنیک خودکار برای تست نرمافزار است که با ارسال دادههای نامعتبر، غیرمنتظره یا تصادفی به یک برنامه، باعث شناسایی آسیب پذیریهای امنیتی و باگهای نرمافزاری میشود. این روش بهطور گسترده در امنیت سایبری، توسعه نرمافزار و حتی تست سختافزار استفاده میشود. انواع فازینگ فازینگ مبتنی بر ورودی (Input Fuzzing) تست برنامه با ورودیهای نامعتبر (مثلاً رشتههای بسیار طولانی، کاراکترهای خاص یا دادههای باینری تصادفی). مثال: ارسال یک