کلیه حقوق مطالب متعلق به Vulnerlab است. بازنشر با ذکر منبع مجاز است.

فازی ‌سازی - FUZZIFICATION - فازینگ - Fuzzing

فازی‌سازی: تکنیک‌های ضد فازینگ

فازینگ (Fuzzing) یک تکنیک آزمون نرم‌افزار است که بدون نیاز به آگاهی از ساختار داخلی برنامه، فضای ورودی‌های آن را به‌صورت سریع و خودکار کاوش می‌کند. بنابراین، توسعه‌دهندگان معمولاً از فازینگ به‌ عنوان بخشی از فرایند یکپارچه‌سازی آزمون در طول چرخهٔ توسعهٔ نرم‌افزار استفاده می‌کنند. با این حال، همین ماهیت جعبه ‌سیاه (black-box) و خودکار بودن فازینگ باعث می‌شود این روش برای مهاجمانی که به دنبال کشف آسیب‌پذیری‌های روز-صفر (zero-day) هستند

مطالعه مقاله
Dynamic Symbolic Execution - Hybrid Fuzzing

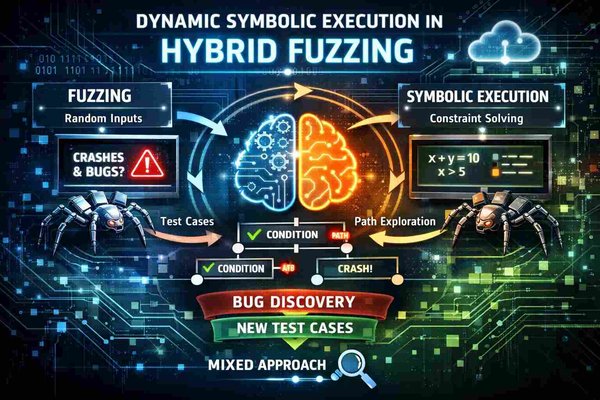
کاربرد اجرای نمادین پویا در فازینگ هیبریدی کد دودویی برای معماری‌های Baikal-M و RISC-V 64

فازینگ هیبریدی (Hybrid Fuzzing) و اجرای نمادین پویا (Dynamic Symbolic Execution) به بخش حیاتی چرخه حیات توسعه نرم‌افزار امن تبدیل شده‌اند. در حال حاضر، نسبت کدهایی که برای معماری‌های ARM و RISC-V توسعه داده می‌شوند، به طور مداوم در حال افزایش است و وظیفه تحلیل مؤثر آنها را در اولویت قرار می‌دهد. این مقاله با توسعه روش‌های اجرای نمادین پویا و فازینگ هیبریدی برای معماری‌های مدرن RISC – «Baikal-M (ARM/AArch64)  و

مطالعه مقاله
wpChatIcon
wpChatIcon