کلیه حقوق مطالب متعلق به Vulnerlab است. بازنشر با ذکر منبع مجاز است.

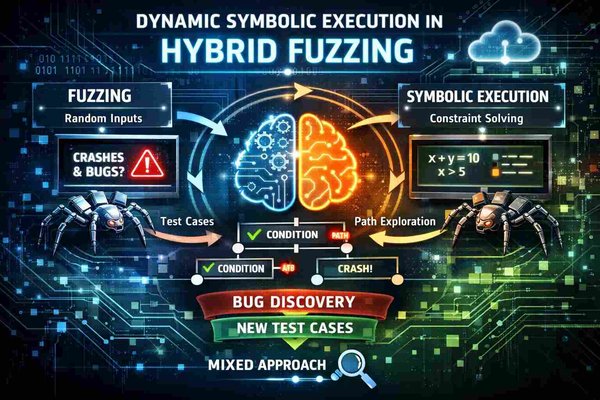
Dynamic Symbolic Execution - Hybrid Fuzzing

کاربرد اجرای نمادین پویا در فازینگ هیبریدی کد دودویی برای معماری‌های Baikal-M و RISC-V 64

فازینگ هیبریدی (Hybrid Fuzzing) و اجرای نمادین پویا (Dynamic Symbolic Execution) به بخش حیاتی چرخه حیات توسعه نرم‌افزار امن تبدیل شده‌اند. در حال حاضر، نسبت کدهایی که برای معماری‌های ARM و RISC-V توسعه داده می‌شوند، به طور مداوم در حال افزایش است و وظیفه تحلیل مؤثر آنها را در اولویت قرار می‌دهد. این مقاله با توسعه روش‌های اجرای نمادین پویا و فازینگ هیبریدی برای معماری‌های مدرن RISC – «Baikal-M (ARM/AArch64)  و

مطالعه مقاله
wpChatIcon
wpChatIcon