خانه » بایگانیها برای 2025-07-30
آسیب پذیریهای تحلیل شده


جدیدترین دانشنامهها


آخرین مسابقات


آخرین مقالات

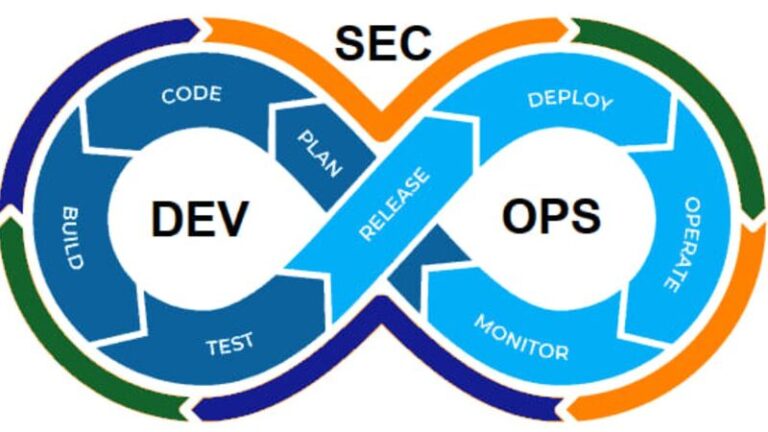
DevOps ترکیبی از Development (توسعه) و Operations (عملیات) است و به یک فرهنگ، روششناسی و مجموعهای از ابزارها اشاره دارد که هدف آن اتوماسیون، یکپارچهسازی و بهبود همکاری بین تیمهای توسعه نرمافزار (Dev) و تیمهای عملیات فناوری اطلاعات (Ops) است. در عصر دیجیتال امروز، سرعت توسعه نرمافزار و امنیت سایبری به دو اولویت حیاتی برای سازمانها تبدیل شدهاند. Security DevOps یا DevSecOps به عنوان یک رویکرد یکپارچه، پلی بین این

تحلیل سورس کد (Source Code Analysis) یکی از روشهای اساسی در شناسایی آسیبپذیریهای امنیتی در نرمافزارها است. با افزایش پیچیدگی سیستمهای نرمافزاری و حملات سایبری، تحلیل سورس کد به یک ضرورت در چرخه توسعه نرمافزار تبدیل شده است. اما این فرآیند با چالشهای متعددی روبرو است که در این مقاله به بررسی آنها میپردازیم. چالشهای اصلی تحلیل سورس کد ۱. مقیاس و پیچیدگی کد حجم بالای کد: سیستمهای مدرن ممکن

هدف از تحلیل آسیبپذیری شناسایی، ارزیابی و اولویتبندی نقاط ضعف در سامانهها، نرمافزارها و زیرساختهای فناوری است تا پیش از آنکه مهاجمان بتوانند از آنها سوءاستفاده کنند، اقدامات پیشگیرانه و اصلاحی انجام شود. این فرایند کمک میکند میزان ریسک واقعی هر آسیبپذیری سنجیده شده و سازمانها بتوانند منابع محدود خود را به وصلهها و کنترلهایی اختصاص دهند که بیشترین تأثیر را بر کاهش تهدیدات دارند. در نتیجه، تحلیل آسیبپذیری نه

فازینگ یک تکنیک تست نرمافزار است که شامل ارسال دادههای غیرمنتظره، نامعتبر یا تصادفی به یک برنامه کامپیوتری به منظور یافتن آسیبپذیریها و باگهای امنیتی میشود. این روش به ویژه برای یافتن آسیبپذیریهایی مانند سرریز بافر (buffer overflow)، تزریق کد (code injection) و سایر مشکلات امنیتی مفید است. ما در این گزارش سعی کرده ایم که ابزارهای محبوب فازینگ را براساس پارمترهای مختلف مقایسه کنیم. نام ابزار نوع فازینگ زبان/چارچوب

فازینگ (Fuzzing) به عنوان یک تکنیک تست امنیتی قدرتمند، اخیراً توجه زیادی در حوزه سیستمهای هوش مصنوعی به خود جلب کرده است. این مقاله به بررسی کاربردهای فازینگ در تست و ارزیابی مدلهای یادگیری ماشین و یادگیری عمیق میپردازد. ما روشهای مختلف فازینگ برای کشف آسیبپذیریها، خطاها و رفتارهای نامطلوب در سیستمهای هوش مصنوعی را بررسی کرده و چالشهای منحصر به فرد این حوزه را تحلیل میکنیم. با گسترش روزافزون