کلیه حقوق مطالب متعلق به Vulnerlab است. بازنشر با ذکر منبع مجاز است.

والنرلب - vulnerlab - تست نرم‌افزار - امنیت سایبری - فازینگ - fuzzing

فازینگ (Fuzzing): روشی قدرتمند در تست نرم‌افزار و امنیت سایبری

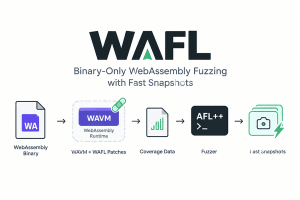
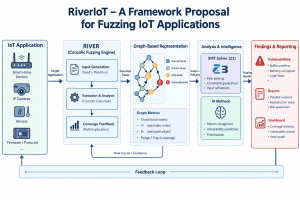
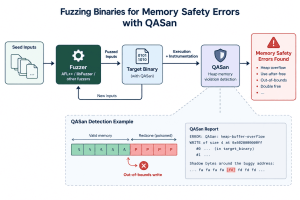
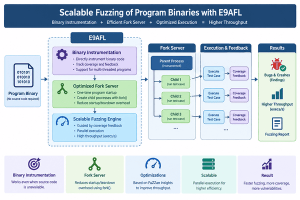
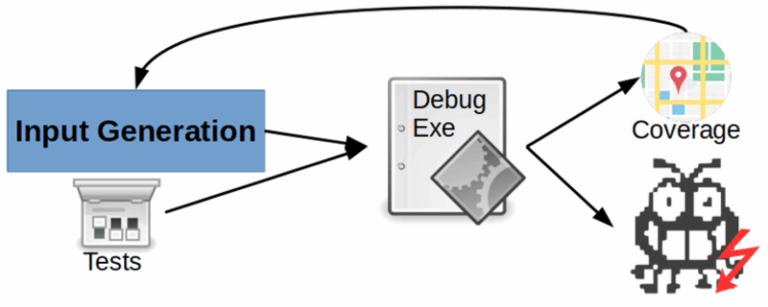
فازینگ (Fuzzing)  یک تکنیک خودکار برای تست نرم‌افزار است که با ارسال داده‌های نامعتبر، غیرمنتظره یا تصادفی به یک برنامه، باعث شناسایی آسیب پذیری‌های امنیتی و باگ‌های نرم‌افزاری میشود. این روش بهطور گسترده در امنیت سایبری، توسعه نرم‌افزار و حتی تست سختافزار استفاده میشود. انواع فازینگ فازینگ مبتنی بر ورودی  (Input Fuzzing) تست برنامه با ورودی‌های نامعتبر (مثلاً رشته‌های بسیار طولانی، کاراکترهای خاص یا داده‌های باینری تصادفی). مثال: ارسال یک

مطالعه مقاله
والنرلب - vulnerlab - تحلیل سورس کد - Source Code Analysis

تحلیل سورس کد در امنیت سایبری: روش‌ها، ابزارها و کاربردها

تحلیل سورس کد (Source Code Analysis) یکی از روش‌های اساسی در کشف آسیب‌پذیری‌های امنیتی نرم‌افزارها است. با گسترش حملات سایبری، بررسی کد منبع به‌صورت دستی و خودکار به یک ضرورت تبدیل شده است. این مقاله به بررسی روش‌های تحلیل سورس کد، ابزارهای رایج، و نقش آن در افزایش امنیت نرم‌افزارها می‌پردازد. با افزایش پیچیدگی نرم‌افزارها، احتمال وجود باگ‌های امنیتی نیز بیشتر شده است. بسیاری از حملات سایبری مانند تزریق SQL،

مطالعه مقاله
والنرلب - vulnerlab - امن سازی محیط اجرا - Runtime Environment Hardening

امن‌سازی محیط اجرا در فرآیند تولید پروژه: راهکارها و بهترین روش‌ها

امن‌سازی محیط اجرا در فرآیند تولید پروژه: راهکارها و بهترین روش‌ها امن‌سازی محیط اجرا (Runtime Environment Hardening) یکی از ارکان اساسی در توسعه امن پروژه‌های نرم‌افزاری است. این مقاله به بررسی جامع تکنیک‌ها و استراتژی‌های امن‌سازی محیط‌های اجرایی در چرخه تولید پروژه می‌پردازد. از مباحث مطرح‌شده می‌توان به محافظت از زیرساخت‌های اجرا، کاهش سطح حمله، و پیاده‌سازی اصول امنیتی در محیط‌های عملیاتی اشاره کرد. با افزایش حملات سایبری به محیط‌های

مطالعه مقاله
wpChatIcon
wpChatIcon