جستجو
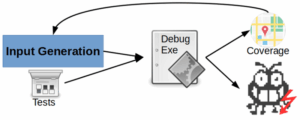
چکیده – تکنیکهای آزمون فازی (Fuzz Testing) یا همان فازینگ به دلیل توانایی روزافزون خود در تولید موارد آزمون (Test Cases) منجر به ایجاد کرش (Crash) در برنامهها، بهطور گستردهای مورد استفاده قرار گرفتهاند. بااینحال، نقضهای ایمنی حافظه (Memory Safety Violations) میتوانند به خرابیهای خاموش (Silent Corruptions) و خطاها منجر شوند و یک فازر (Fuzzer) ممکن است تنها در صورت وجود سازوکارهای ابزارگذاری تشخیصی یا همان سنیتایز (Sanitization Machinery) قادر
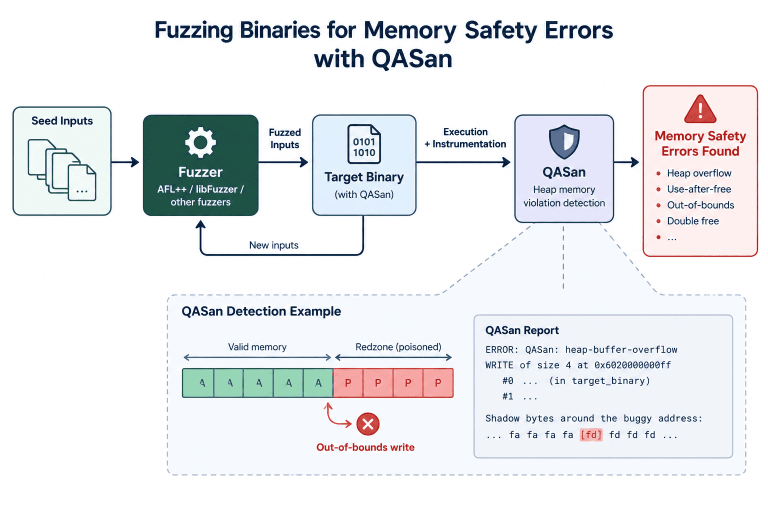
چکیده – تکنیکهای آزمون فازی (Fuzz Testing) یا همان فازینگ به دلیل توانایی روزافزون خود در تولید موارد آزمون (Test Cases) منجر به ایجاد کرش (Crash) در برنامهها، بهطور گستردهای مورد استفاده قرار گرفتهاند. بااینحال، نقضهای ایمنی حافظه (Memory Safety Violations) میتوانند به خرابیهای خاموش (Silent Corruptions) و خطاها منجر شوند و یک فازر (Fuzzer) ممکن است تنها در صورت وجود سازوکارهای ابزارگذاری تشخیصی یا همان سنیتایز (Sanitization Machinery) قادر