جستجو
چکیده – این مقاله یک چارچوب آزمون یکپارچه (Integrated Testing Framework) برای سامانههای اینترنت اشیا (Internet of Things – IoT) ارائه میدهد که بر پایه بستر متنباز RIVER توسعه یافته است. هدف ما بهرهگیری از روشهای موجود فازینگ هدایتشده (Guided Fuzzing) مبتنی بر تکنیکهای هوش مصنوعی (Artificial Intelligence – AI) برای آزمون برنامههای کاربردی اینترنت اشیا است که بهصورت سرتاسری (End-to-End) مستقر شدهاند. ابتدا معماری چارچوب، همراه با رابط آن
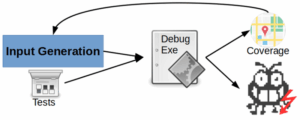
چکیده – فازینگ (Fuzzing) در سالهای اخیر به یکی از مؤثرترین و پرکاربردترین روشهای کشف خودکار آسیبپذیریهای نرمافزاری تبدیل شده است. با این حال، علیرغم انتشار پژوهشهای فراوان و توسعه مستمر ابزارها و تکنیکهای جدید، به نظر میرسد پیشرفت عملی این حوزه متوقف یا کُند شده است.. بسیاری از فازرها (Fuzzers) مدعی بهبود کارایی از طریق بهکارگیری روشها و تکنیکهای پیچیده هستند، اما میزان اثربخشی واقعی این نوآوریها در سناریوهای
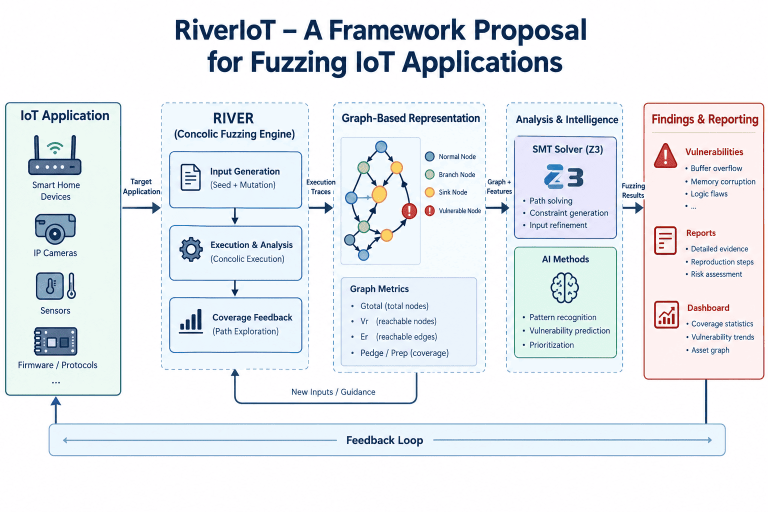
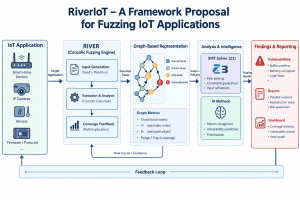
چکیده – این مقاله یک چارچوب آزمون یکپارچه (Integrated Testing Framework) برای سامانههای اینترنت اشیا (Internet of Things – IoT) ارائه میدهد که بر پایه بستر متنباز RIVER توسعه یافته است. هدف ما بهرهگیری از روشهای موجود فازینگ هدایتشده (Guided Fuzzing) مبتنی بر تکنیکهای هوش مصنوعی (Artificial Intelligence – AI) برای آزمون برنامههای کاربردی اینترنت اشیا است که بهصورت سرتاسری (End-to-End) مستقر شدهاند. ابتدا معماری چارچوب، همراه با رابط آن

چکیده – فازینگ (Fuzzing) در سالهای اخیر به یکی از مؤثرترین و پرکاربردترین روشهای کشف خودکار آسیبپذیریهای نرمافزاری تبدیل شده است. با این حال، علیرغم انتشار پژوهشهای فراوان و توسعه مستمر ابزارها و تکنیکهای جدید، به نظر میرسد پیشرفت عملی این حوزه متوقف یا کُند شده است.. بسیاری از فازرها (Fuzzers) مدعی بهبود کارایی از طریق بهکارگیری روشها و تکنیکهای پیچیده هستند، اما میزان اثربخشی واقعی این نوآوریها در سناریوهای