کلیه حقوق مطالب متعلق به Vulnerlab است. بازنشر با ذکر منبع مجاز است.

والنرلب - vulnerlab - تست نرم‌افزار - امنیت سایبری - فازینگ - fuzzing

فازینگ (Fuzzing): روشی قدرتمند در تست نرم‌افزار و امنیت سایبری

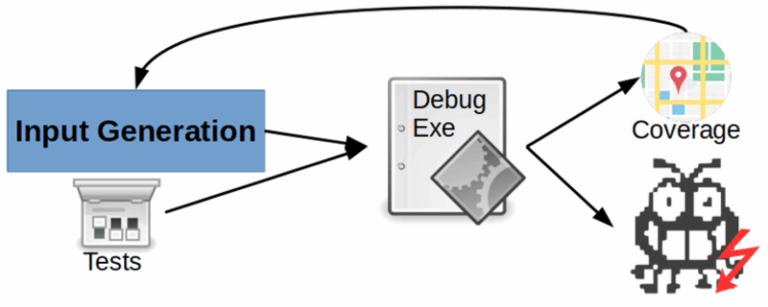
فازینگ (Fuzzing)  یک تکنیک خودکار برای تست نرم‌افزار است که با ارسال داده‌های نامعتبر، غیرمنتظره یا تصادفی به یک برنامه، باعث شناسایی آسیب پذیری‌های امنیتی و باگ‌های نرم‌افزاری میشود. این روش بهطور گسترده در امنیت سایبری، توسعه نرم‌افزار و حتی تست سختافزار استفاده میشود. انواع فازینگ فازینگ مبتنی بر ورودی  (Input Fuzzing) تست برنامه با ورودی‌های نامعتبر (مثلاً رشته‌های بسیار طولانی، کاراکترهای خاص یا داده‌های باینری تصادفی). مثال: ارسال یک

مطالعه مقاله
wpChatIcon
wpChatIcon